
Күн сайын ар бирибиз жеке электрондук форматта билдирүүлөрдү жөнөтүп, банктык төлөмдөрдү жүргүзүп, жумуштук документтер менен иштеп, ар кандай санариптик кызматтарды колдонобуз. Азык-түлүккө жана товарларга онлайн буйрутма беребиз, акча которобуз, дарыгерге жазылабыз, аралыктан билим алабыз. Технологиялык өнүгүү жашообузга болуп көрбөгөндөй ыңгайлуулуктарды жана жаңы мүмкүнчүлүктөрдү тартуулады. Бирок ошол эле учурда адамзат мурда туш болбогон тобокелдиктерди да пайда кылды: бүгүнкү күндө жеке маалыматтар жана санариптик системалар мыйзам бузгандар үчүн жагымдуу бутага айланды.
Тиркемедеги же түзмөктөгү ар бир аракет санариптик из калтырат. Бул из пайдалуу максатта да, зыян келтирүү үчүн да колдонулушу мүмкүн болгон баалуулук болуп саналат. Маалыматтарыбызды сактаган түзмөктөр менен кызматтар канчалык көп болсо, мүмкүн болуучу чабуулдар үчүн талаа да ошончолук кеңейет. Демек, алсыз жерлердин саны да көбөйөт.
Ушундай шартта "Кабар" агенттиги тармактын эксперттери менен биргеликте маалыматтык коопсуздук менен киберкоопсуздуктун ортосундагы айырма кайсы жерде экенин, мамлекеттик, корпоративдик жана жеке деңгээлдерде маалыматтарды коргоо кандай уюштуруларын жана санариптик гигиенанын кайсы эрежелери ири өлчөмдөгү чыгымдардан сактай аларын карап чыкты.
Маалыматтык коопсуздук менен киберкоопсуздуктун айырмасы эмнеде?
Күнүмдүк сүйлөөдө бул түшүнүктөр көп учурда синоним катары колдонулат. Бирок кесиптик чөйрөдө алардын ортосунда так айырма бар.
Маалыматтык коопсуздук (МК) – бул маалыматтарды анын кандай гана формада болбосун коргоону камтыган кеңири түшүнүк. Ал электрондук файл, сейфтеги кагаз архиви же кабинетте айтылган купуя сүйлөшүү болушу мүмкүн.
Маалыматтык коопсуздуктун бүтүндөй системасы үч негизги принципке таянат:
- купуялуулук – маалыматка ага уруксат берилген адамдар гана кире алат;
- бүтүндүк – маалыматтар бурмалануудан, жасалмалоодон же кокусунан өчүрүлүп кетүүдөн корголот;
- жеткиликтүүлүк – ыйгарым укуктуу колдонуучулар керектүү маалыматтарды үзгүлтүксүз жана кечиктирбестен, так зарыл болгон учурда ала алышат.
Киберкоопсуздук (КК) – маалыматтык коопсуздуктун негизги бөлүгү болуп саналат жана санариптик чөйрөгө гана багытталат. Ага компьютерлер, мобилдик түзмөктөр, программалар, сервердик тармактар жана интернет кирет.
Эгер маалыматтык коопсуздукка байланыштуу коркунучтар физикалык дүйнөнү да камтыса, мисалы, кеңседен кагаз документтерди уурдап кетүү сыяктуу, киберкоркунучтар түздөн-түз санариптик мейкиндикте ишке ашат. Аларга төмөнкүлөр кирет:
- Жеке маалыматтарды уурдоо: сырсөздөрдү, банк карталарынын номерлерин жана паспорттук маалыматтарды уурдоо;
- Зыяндуу программалык камсыздоо: түзмөктөрдү бөгөттөгөн вирустар, тыңчы программалар жана трояндар;
- Фишинг: кирүү маалыматтарын алдоо жолу менен алуу үчүн жөнөтүлгөн жалган каттар жана жасалма сайттар;
- Системаларды бузуп кирүү: уюмдардын маалымат базаларына жана веб-ресурстарына уруксатсыз кирүү.
Негизги айырмачылык мына ушунда: маалыматтык коопсуздук жалпысынан бардык маалыматтардын сакталышына жооп берет, ал эми киберкоопсуздук бүгүнкү күндө бул маалыматтар көбүнчө өткөрүлүп турган санариптик мейкиндикти коргоого багытталат.
Мессенджерлердеги алдамчылыктын күчөшү
Бүгүнкү күндө өзүнчө жана эң олуттуу коркунучтардын бири — WhatsApp жана Telegram мессенджерлери аркылуу жасалган алдамчылык. ИИМдин жана киберкоопсуздук боюнча эксперттердин маалыматтары боюнча, акыркы мезгилде бул платформаларды пайдалануу менен жасалган киберкылмыштар бир нече эсеге өскөнү катталган.
Алдамчылар кадимки телефон чалууларынан популярдуу тиркемелерге өтүп, бир нече агрессивдүү схеманы колдонууда:
- Аккаунттарды бузуп кирүү. Колдонуучуларга добуш берүүгө катышуу, төлөм алуу, арзандатуу алуу же коопсуздукту текшерүү сыяктуу шылтоолор менен шилтемелер жөнөтүлөт. Колдонуучу шилтемеге өткөндө, мыйзам бузгандар аккаунтту заматта бузуп, активдүү сессияны уурдоого мүмкүндүк берет.
- ИИМ, УКМК жана банктардын жалган кызматкерлеринин чалуулары. Алдамчылар WhatsApp же Telegram аркылуу түз чалып, мамлекеттик органдардын логотиптерин жана расмий аталыштарын колдонушат. Алар "кармалышы мүмкүн экенин", "шектүү которуулар болгонун" же "кредит таризделип жатканын" айтып коркутуп, акчаны тез арада "коопсуз эсептерге" которууну талап кылышат.
- Контакттардын атынан массалык билдирүү таратуу. Аккаунт уурдалгандан кийин мыйзам бузгандар байланыш тизмесиндеги бардык досторго шашылыш түрдө картага акча карызга берүүнү сурап билдирүү жөнөтүшөт.
Эксперттер жана укук коргоо органдары баса белгилегендей, мамлекеттик органдар жана коммерциялык банктар мессенджерлер аркылуу финансылык операцияларды жүргүзбөйт жана процесстик маселелерди чечпейт. Мындай чалуу же билдирүүнүн ар бири чабуул болуп жатканын айгинелеген белгилердин бири.
Ушуга байланыштуу Кыргызстан финансылык системаны коргоонун архитектурасын активдүү өзгөртүүдө. Улуттук банктын киберкоопсуздук боюнча башкы адиси Азамат Тиленбаевдин айтымында, жөнгө салуучу орган банктардын жергиликтүү системаларынан масштабдуу борборлоштурулган платформага өтүүдө.
Анын айтымында, жаңы борборлоштурулган антифрод-борборго коммерциялык банктар жана көзөмөл алдындагы түзүмдөр гана эмес, укук коргоо органдары, байланыш операторлору жана криптопровайдерлер да бириктирилет.
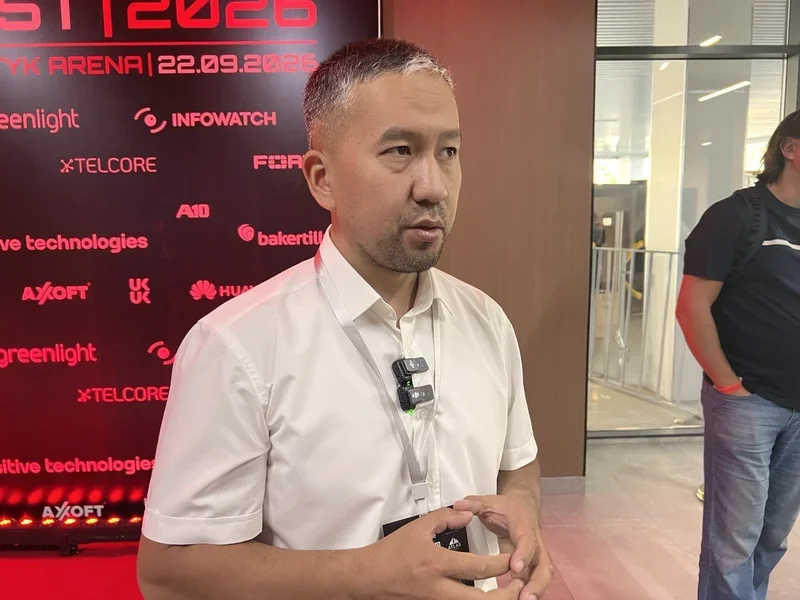
"Мунун баары жөнөкөй жарандар үчүн, алардын акча каражаттарын коргоо максатында жасалууда. Борбордун ишке кириши маалыматтарды ыкчам алмаштырууга жана шектүү операцияларды өз убагында бөгөттөөгө мүмкүнчүлүк берет. Алдамчылардан чалуулар түшкөн учурда, финансылык транзакция жасала электе эле аларды бөгөттөө мүмкүнчүлүгү пайда болот. Банктардын, провайдерлердин, байланыш операторлорунун жана укук коргоо органдарынын макулдашылган ишинин эсебинен алдамчылык аракеттерин эң алгачкы баскычтарында токтото алабыз", — деп белгиледи Азамат Тиленбаев.
Учурда Улуттук банк платформаны ишке киргизүү үчүн техникалык тапшырманы иштеп чыгууда. Ошондой эле системанын катышуучуларынын ортосунда банктык сырды алмашуу маселелерин жөнгө салуу үчүн банктар жана банк ишмердиги тууралуу мыйзамдарга өзгөртүүлөрдү даярдап жатат.
Жаштар үчүн коркунуч: дропперликке тартууга каршы күрөш
Жөнгө салуучунун ишиндеги өзүнчө багыт — жарандарды дроппер катары, башкача айтканда, алдамчылар уурдалган акчаларды накталай чыгаруу үчүн колдонгон жасалма адамдар катары пайдаланууга бөгөт коюу.
Улуттук банктын Финансылык сабаттуулук бөлүмүнүн жетекчиси Кубаныч Мусуралиев Cybernomad Fest-2026 фестивалында билдиргендей, Кыргызстанда негизги тобокел тобуна 25 жашка чейинки жаштар кирет.
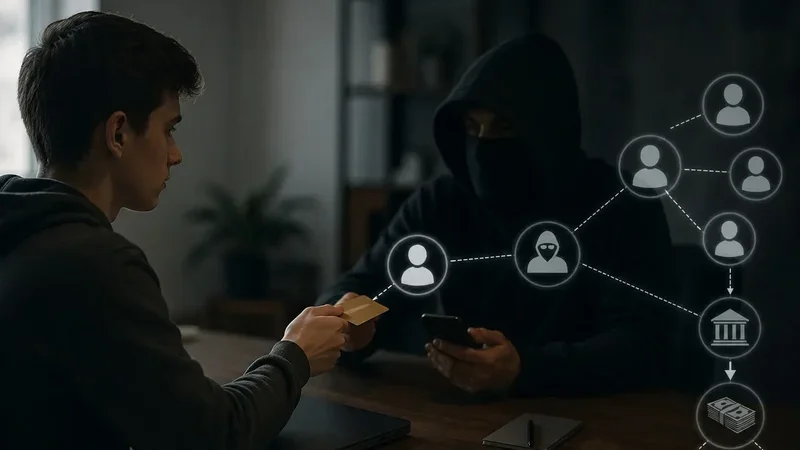
Окуучуларды жана студенттерди кылмыштуу схемаларга тартылуудан коргоо үчүн Улуттук банк бир катар чараларды кабыл алды:
- Текшерүүлөрдү күчөтүү жана лимиттерди киргизүү. Коммерциялык банктарга жаштар үчүн "Өз кардарыңды бил" (KYC) процедураларын күчөтүү, тобокелдик профилдерин түзүү жана жаңы ачылган карталык эсептер боюнча операцияларга лимиттерди киргизүү сунушталды.
- Алдын алуу жана билим берүү иштери. Жөнгө салуучу орган карталарды үчүнчү жактарга өткөрүп бергендиги үчүн кылмыш жоопкерчилиги каралгандыгы тууралуу эскертүүчү материалдарды өлкөдөгү бардык билим берүү мекемелерине жөнөткөн. Ошондой эле бардык аймактарда кибергигиена боюнча кеңири түшүндүрүү иштерин жүргүзүүдө.
Кыргызстанда мобилдик операторлор финансылык жана санариптик алдамчылыкка каршы комплекстүү иштерди жүргүзүп жатат. Бул тууралуу "Кабар" агенттигине берген маегинде "Beeline Кыргызстан" компаниясынын киберкоопсуздук бөлүмүнүн жетекчиси Борис Кочерыжкин билдирди.
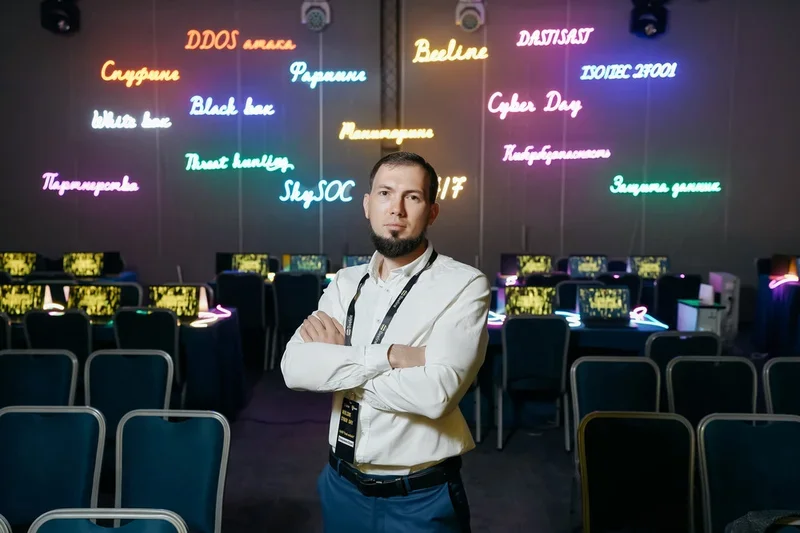
Анын айтымында, коргонуу бир нече деңгээлде уюштурулган – кызматкерлерди окутуудан жана абоненттердин санариптик сабаттуулугун жогорулатуудан тартып операторлор аралык деңгээлдеги татаал техникалык чечимдерди киргизүүгө чейин камтыйт.
Мобилдик операторлордун биргелешкен ишинин негизги натыйжаларынын бири – номерлерди жасалмалоо менен чалган чалууларды бөгөттөө болду. Мындай учурда алдамчылар чет өлкөдө туруп, жергиликтүү телефон номерлерин туураган.
"Буга чейин мыйзам бузгандар номерлерди көп учурда жасалмалап колдонушчу: чалуу чет өлкөдөн түшкөнү менен абоненттин экранында жергиликтүү номер көрүнчү. Бүгүнкү күндө биз бардык операторлор менен маалыматты ыкчам алмашуу боюнча макулдаштык. Эгер система чалуу чет өлкөдөн биздин номерден болуп жатканын аныктаса, ал автоматтык түрдө бөгөттөлөт. Алдамчылыктын деңгээлин мүмкүн болушунча төмөндөтүү жана жарандарыбызды коргоо үчүн операторлор тарабынан абдан чоң көлөмдөгү иштер аткарылды", – деди Кочерыжкин.
Бирок мыйзам бузгандар ыкмаларын өзгөртүп, эми коңшу мамлекеттердин окшош телефон коддорун, мисалы, Өзбекстан же Грузиянын коддорун колдонуп, колдонуучулардын этиятсыздыгына ишенип жатышат.
"Жаңы схемалар пайда болду: алдамчылар коңшу мамлекеттердин, мисалы, Грузиянын же Өзбекстандын коддору менен номерлерди колдонууда. Көңүл бурбаган адам үчүн цифралар дээрлик бирдей көрүнөт: ошол эле эл аралык формат +99..., болгону алтынын ордуна башка цифра, мисалы, сегиз турат. Айырмасын байкабай калган абонент чалууну жергиликтүү номерден болуп жатат деп кабыл алат. Мындай тобокелдиктер тууралуу биз колдонуучуларыбызга дайыма маалымат берип турабыз", - деп белгилейт эксперт.
Адис мессенджерлердеги алдамчылык чабуулдардын көбөйүшүнө өзгөчө көңүл бурду. Мындай учурда мыйзам бузгандар зыяндуу шилтемелер аркылуу аккаунтту башкарууну өз колуна өткөрүп алышат.
"Баарына WhatsApp жана Telegram тиркемелеринде эки факторлуу аутентификацияны сөзсүз күйгүзүүнү сунуштайм. Мыйзам бузгандар сиздин сессияңызды кармап алууга же аккаунтка кирүү мүмкүнчүлүгүн калыбына келтирүүгө аракет кылган күндө да, аларга сиз гана билген экинчи фактор талап кылынат. Ал болбосо, алар аккаунтуңузду пайдалана албайт. Ал эми сиз бир аз убакыт өткөндөн кийин ага кирүү мүмкүнчүлүгүн кайрадан тынч калыбына келтирип, бардык маалыматтарыңызды коопсуз сактап каласыз", – деп кеңеш берет "Beeline Кыргызстан" компаниясынын өкүлү.
Санариптик гигиенанын негизги эрежелери
Кибергигиена (санариптик гигиена) – жеке маалыматтарды, акча каражаттарын, түзмөктөрдү жана аккаунттарды киберкоркунучтардан коргоого жардам берген негизги эрежелердин, адаттардын жана үзгүлтүксүз аткарылуучу аракеттердин жыйындысы.
Борис Кочерыжкин белгилегендей, жеке коопсуздук жөнөкөй, бирок дайыма аткарылып туруучу аракеттерден түзүлөт:
- Ар кандай кызматтар үчүн бир эле сырсөздү колдонбоңуз. Бардык сайттарда бирдей сырсөздү колдонуу маалыматтарыңыздын толугу менен бузулуп калышынын негизги тобокелдиги болуп саналат.
- Сырсөздөрдү башкаруучу программаларды колдонуңуз. Эгер татаал комбинацияларды эстеп калуу кыйын болсо, атайын программаларды, мисалы, KeePass сыяктуу тиркемелерди пайдаланыңыз.
- Сырсөздөрдү кадимки жазууларда сактабаңыз. Комбинацияларды стандарттуу текст файлдарына же смартфондун кадимки блокнотуна жазып коюу таптакыр сунушталбайт.
- Географиялык байланыштырууну жана эки факторлуу кирүүнү жөндөңүз. Gmail сыяктуу сервистерде белгилүү бир аймактан гана кирүүгө чектөө коюуга же авторизацияны ишенимдүү конкреттүү түзмөккө байланыштырууга болот.
- Сырсөздөрдү пландуу түрдө алмаштырып туруңуз. Маалыматтарды сактаган системалардын көбүндө эсептик маалыматтарды үзгүлтүксүз жаңыртуу тууралуу автоматтык эскертмелерди жөндөөгө болот.
"Жеке санариптик коопсуздук анча чоң эмес, бирок өтө маанилүү кадамдардан түзүлөт. Колдонгон ар бир кызматта коргоонун экинчи фактору болушу керек. Мүмкүнчүлүк болсо, географиялык байланыштырууну же белгилүү бир смартфондон гана кирүү мүмкүнчүлүгүн кошуңуз. Ооба, бул кирүү процессин бир аз татаалдаштырат, бирок ошол эле учурда мыйзам бузгандар үчүн ишенимдүү тосмо болот", – деп жыйынтыктады эксперт.
Адам фактору киберкоопсуздуктагы негизги алсыздык бойдон калууда
Киберкоопсуздук боюнча эксперт Дастанбек Мажитов "Кабар" агенттигине берген маегинде 2022-жылдан бери Кыргызстандагы колдонуучулардын аккаунттарынын жана жеке маалыматтарынын сыртка чыгып кетүү учурлары туруктуу өсүп жатканын киберкоопсуздук боюнча эксперттер каттап келерин билдирди.
Анын айтымында, чыгып кеткен сырсөздөрдүн базалары Deep Web жана Darknet мейкиндигинде күн сайын толукталууда. Мындай окуялардын басымдуу бөлүгүндө себеп хакерлердин өзгөчө гениалдуулугу эмес, жарандардын өздөрүнүн санариптик гигиенанын негизги эрежелерине көңүл кош мамиле кылуусу болуп саналат.
Инженердик чөйрөдө ачык системалардын өз ара аракеттенүүсүнүн классикалык модели – OSI – физикалык кабелден тартып колдонмо программаларына чейинки жети деңгээлден турат. Бирок маалыматтык коопсуздук боюнча адистер мындан тышкары расмий эмес, бирок эң маанилүү болгон дагы бир деңгээлди – сегизинчи деңгээлди, башкача айтканда, адам факторун (Human Level) бөлүп көрсөтүп келишет.
Дал ушул деңгээлде эң оор кесепеттерге алып келген хакердик чабуулдардын басымдуу бөлүгү ишке ашат: хакерлер шифрлөөнү түздөн-түз бузууга азыраак аракет кылып, адамдардын эмоциясын, көнүмүш адаттарын жана көңүл коштугун көбүрөөк бутага алышууда.
"Адистер бул классикалык моделге тамаша аралаш, бирок толук олуттуу түрдө сегизинчи деңгээлди – адам факторун кошуп айтып жүрүшөт. Инциденттердин басымдуу бөлүгү программалык камсыздоодогу техникалык мүчүлүштүктөрдөн эмес, адамдардын чечимдеринен жана кетирген каталарынан улам болот. Уюм инфраструктурасын коргоого миллиондогон доллар жумшаган күндө да, мыйзам бузгандар кызматкер аркылуу кирүүгө жол табышат", – деп түшүндүрдү эксперт.
Адамдын сак болууга жетиштүү көңүл бурбашы кандай оор кесепеттерге алып келиши мүмкүн экенин көрсөткөн ачык мисалдардын бири – криптооюн Axie Infinity компаниясына Түндүк Кореянын Lazarus хакердик тобунун чабуулу.
"Киберчабуулдун натыйжасында компания 650 млн доллар жоготкон. Буга себеп адам, тагыраагы, компаниянын башкы иштеп чыгуучусу болгон. Lazarus тобунун хакерлери LinkedIn тармагында жасалма компания түзүп, аны менен байланышып, бир нече этаптан турган жасалма маектешүүлөрдү өткөрүшкөн. Акырында ага абдан жакшы жумуш сунушу сыяктуу көрүнгөн PDF-файл жөнөтүшкөн. Анын ичине зыяндуу программа жашырылган.
Иштеп чыгуучу файлды жумуш компьютеринен ачкан. Зыяндуу программа ишке кирип, жумушчу станция бузулган. Мыйзам бузгандар тармакка кирүүгө мүмкүнчүлүк алышкан. Эгер адам санариптик гигиенанын эрежелерин билгенде, компанияны текшерип көрүп, мындай файлды жумушчу түзмөгүнөн ачмак эмес. Мыйзам бузгандар ар дайым адамды пайдаланууга аракет кылышат. Анткени компанияда маалыматтык коопсуздук жакшы жолго коюлганда, чабуулдун негизги багыттарынын баары жабылат да, акыркысы – акыркы колдонуучу гана калат", – деп жыйынтыктады адис.
Жасалма интеллект – жардамчыбы же маалыматтын сыртка чыгып кетишинин негизги булагыбы?
Жасалма интеллект эмгек өндүрүмдүүлүгүн жогорулатууда күчтүү куралга айланды. Бирок ошол эле учурда корпоративдик сектор үчүн жаңы киберкоркунучтарды да пайда кылды. Бүгүнкү күндө компаниялар үчүн негизги көйгөйлөрдүн бири – купуя жана маанилүү маалыматтардын тышкы нейротармактар аркылуу көзөмөлсүз сыртка чыгып кетиши.
Инновациялар менен коопсуздуктун ортосундагы тең салмакты кантип сактоо керектиги тууралуу "Кабар" агенттигине "ФинансКредитБанк" ААК башкармалыгынын мүчөсү Чынгыз Булатов айтып берди.
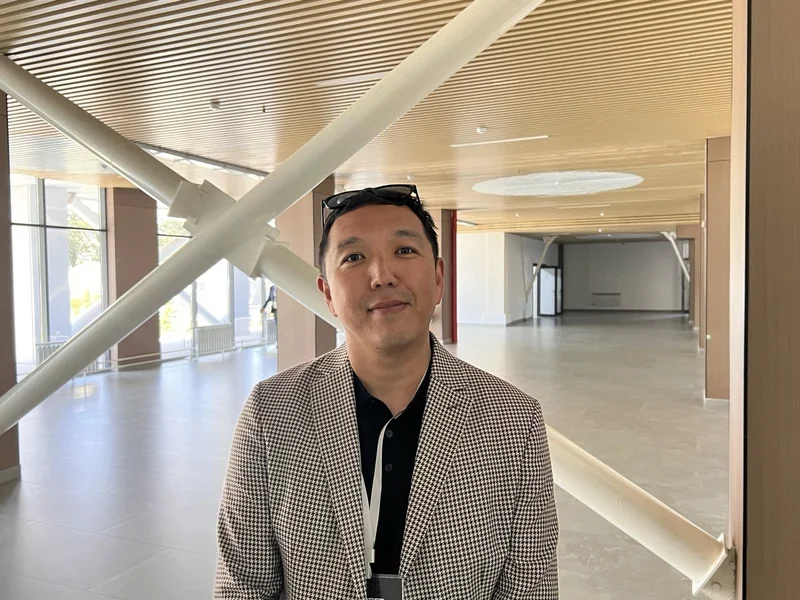
"Жасалма интеллектке байланыштуу бул жерде эки жол бар. Биринчиси – аны толугу менен жаап, таптакыр колдонбоо. Албетте, бул жакшы нерсе эмес, анткени ЖИ убактыбызды объективдүү түрдө үнөмдөгөн курал. Экинчи жол – вендорлор сунуштаган атайын программалык камсыздоолорду колдонуу. Мындай системалар көзөмөлдү ийкемдүү жөнгө салууга мүмкүнчүлүк берет: кызматкерлер ЖИге кайсы маалыматты жөнөтө аларын, ал эми кайсы маалыматты жөнөтүүгө таптакыр тыюу салынарын аныктоого болот", – деп түшүндүрдү адис.
Эксперттин айтымында, корпоративдик сектордо катуу жөнгө салуу талаптары колдонулат. Аларга жеке маалыматтарды коргоо боюнча мыйзамдар, жөнгө салуучу органдардын талаптары жана эл аралык стандарттар, анын ичинде GDPR кирет. Ошондуктан компаниялар кардарлардын маалыматтарынын сакталышы үчүн түздөн-түз юридикалык жана финансылык жоопкерчилик тартышат.
Ушуга байланыштуу ачык нейротармактарга жөнөтүлгөн суроо-талаптарга кошууга таптакыр тыюу салынган маалыматтардын так тизмеси түзүлгөн.
- Жеке маалыматтар: кардарлардын же кызматкерлердин аты-жөнү, паспорттук маалыматтары, телефон номерлери жана даректери;
- Банктык жана коммерциялык сыр: финансылык көрсөткүчтөр, транзакциялар тууралуу маалыматтар, эсептер, уникалдуу бизнес-процесстер;
- Стратегиялык документтер: бизнес-пландар, маркетингдик стратегиялар, компаниянын аналитикалык отчеттору;
- Мамлекеттик сыр: мамлекеттик сектор жана ведомстволук уюмдар үчүн.
"Эгер нейротармакка жөн гана, мисалы, "тигил же бул маселени кантип чечсе болот?" же "шаблонду кантип түзсө болот?" деген сыяктуу эгесиздендирилген суроону берүү керек болсо, муну жасоого болот. Бирок сөз чыныгы маалыматтардын массивдери менен иштөө жөнүндө болуп жатса, аларды ачык түрдө берүүгө болбойт. Мындай чечим кайсы бир деңгээлде жамааттык түрдө кабыл алынышы керек. Балким, алдын ала маскировкалоо ыкмасын колдонуу зарыл болот – башкача айтканда, ЖИге суроо жөнөтүлгөнгө чейин аты-жөндөрдү, телефон номерлерин жана цифраларды жашыруу же шифрлөө керек", – деп белгиледи эксперт.
Күнүмдүк жашоодон айырмаланып, жеке адам өзүнүн маалыматтарын өзү башкарат жана алар үчүн жеке жоопкерчилик тартат. Ал эми бизнес катуу жөнгө салынган талаптардын алкагында иштейт.
"Жеке адам катары сиз өзүңүздүн жашооңуз үчүн өзүңүз чечим кабыл аласыз: эгер ЖИге ишенсеңиз, өзүңүз каалаган маалыматты өзүңүздүн тобокелчилигиңиз менен жөнөтө аласыз. Бирок коммерциялык уюм же банк катары биз мындай кыла албайбыз. Кардарлар өз маалыматтарын бизге ишенип тапшырышкан жана биз алар үчүн мыйзам алдында жана жөнгө салуучу органдардын алдында толук жоопкерчилик тартабыз. Корпоративдик сектордо эч кандай шартта тышкы сервистерге чыгып кетпеши керек болгон маалыматтардын так чөйрөсү бар", – деп жыйынтыктады адис.